

Gdy BitLocker ciągle pyta o klucz odzyskiwania, wpisz pasujący klucz jeden raz i zabezpiecz ważne pliki. Nie zmieniaj wcześniej TPM, firmware, Secure Boot ani partycji. Poprawny klucz otwiera zaszyfrowany wolumin dla tego uruchomienia. Kolejny monit oznacza, że Windows nadal nie ufa bieżącym pomiarom startowym. Ustal zmianę, ustabilizuj konfigurację i dopiero wtedy odnów powiązanie ochrony.
BitLocker ciągle pyta o klucz odzyskiwania – sichere Diagnose
BitLocker wiąże mechanizmy ochrony dysku systemowego z oczekiwanym stanem rozruchu. Trusted Platform Module uwalnia wymagany sekret, kiedy zmierzone elementy odpowiadają wcześniejszej bazie. Zmiana firmware, Secure Boot, menedżera startu lub sprzętu daje inne wyniki. BitLocker przechodzi wtedy do odzyskiwania zamiast automatycznie uwolnić klucz.
48-cyfrowy klucz autoryzuje bieżące uruchomienie. Nie zapisuje nowej konfiguracji jako zaufanej na przyszłość. Taka sytuacja różni się od błędnego klucza. Nie jest też tym samym co przenośny dysk BitLocker To Go, który normalnie wymaga hasła po podłączeniu.
| Zmiana przed pętlą | Dlaczego ma znaczenie | Co sprawdzić najpierw |
|---|---|---|
| Aktualizacja BIOS-u lub UEFI | Firmware i pomiary startowe mogły się zmienić | Potwierdź zakończenie aktualizacji i obsługiwane ustawienia |
| Włączenie, wyłączenie lub zmiana kluczy Secure Boot | Łańcuch zaufania jest inny | Zapisz obecny stan; nie przełączaj go wielokrotnie |
| Wyczyszczenie, wyłączenie lub wymiana TPM | Poprzednie zapieczętowane powiązanie może nie istnieć | Odczytaj gotowość TPM po wejściu do Windows |
| Zmiana kolejności startu, dysku albo partycji | Windows może ruszać inną ścieżką | Sprawdź właściwy Windows Boot Manager i układ dysku |
| Podłączenie stacji, karty lub bootowalnego USB | Sprzęt lub wybór rozruchu wpływa na pomiary | Porównaj jeden pełny start bez zbędnych urządzeń |
Zapisz identyfikator klucza, model komputera, wersję firmware, stan Secure Boot i ostatni prawidłowy start. Przechowuj notatkę poza zaszyfrowanym PC. Zdjęcie ekranu jest pomocne, ale nie wysyłaj pełnych 48 cyfr przez niezabezpieczony czat lub publiczne zgłoszenie.
Otwórz system raz i wykonaj sprawdzoną kopię
Użyj klucza, którego identyfikator odpowiada ekranowi. Microsoft opisuje autoryzowane lokalizacje w oficjalnej instrukcji wyszukiwania klucza BitLocker. Rekord może znajdować się na koncie Microsoft, koncie służbowym, w pliku, na wydruku albo w katalogu organizacji. Klucz innego komputera nie pasuje.
Po zalogowaniu skopiuj niezastąpione foldery na zdrowy dysk zewnętrzny lub zatwierdzone miejsce sieciowe. Otwórz stamtąd dokumenty, zdjęcia, archiwa i projekty. Dla ważnych danych utwórz drugi backup. Nie zaczynaj od czyszczenia TPM, usuwania protektorów, konwersji partycji lub przebudowy BCD.
Jeśli dysk klika, znika z firmware, zamraża odczyt albo zgłasza poważne błędy, przerwij kolejne starty. Monit BitLocker może współistnieć z usterką fizyczną. Odszyfrowanie nie stabilizuje sprzętu. Potrzebny może być kontrolowany obraz lub profesjonalny odzysk.
Odczytaj stan BitLocker, TPM i aktywnego startu
Po udanym wejściu otwórz Zarządzaj funkcją BitLocker i potwierdź chroniony wolumin. Terminal administratora pokaże dane przez manage-bde -status C:. Przeczytaj stan konwersji, ochrony, blokady i metodę szyfrowania. Przed poleceniem upewnij się, że litera jest właściwa.
Zabezpieczenia Windows mogą pokazać gotowość procesora zabezpieczeń. Na zgodnych komputerach Get-Tpm udostępnia dodatkowe informacje. Zapisz wynik bez natychmiastowej zmiany. Wyłączony TPM, oczekujący restart albo trwająca aktualizacja firmware prowadzą do odmiennych decyzji.
Sprawdź faktycznie używany wpis rozruchowy
Otwieraj UEFI dopiero po wykonaniu kopii. Potwierdź, że właściwy Windows Boot Manager odnosi się do wewnętrznego dysku systemowego. Odłącz zbędne bootowalne USB dla jednego porównania. Nie przełączaj losowo UEFI, Legacy i CSM. Windows może przestać się uruchamiać, a pomiary ponownie się zmienią.
Brak Boot Managera oznacza problem ścieżki rozruchowej, a nie prostego odświeżenia ochrony. Zmiany EFI i BCD muszą nastąpić po ochronie danych. Jeżeli dysk traci dostępność, stosuj zasady bezpieczeństwa z poradnika o odzyskiwaniu ze stabilnego dysku.
Porównaj firmware oraz Secure Boot z dawnym stanem
Przejrzyj dokumentację producenta dotyczącą niedawnej aktualizacji BIOS-u. Zweryfikuj dokładny model. Zapisz, czy Secure Boot, TPM, tryb kontrolera albo kolejność startu wróciły do ustawień domyślnych. Przywracaj wyłącznie parametry, których wcześniejszy poprawny stan znasz.
Nie czyść TPM na próbę. Operacja może usunąć klucze Windows Hello i innych usług. Nie kasuj wszystkich protektorów, gdy informacje odzyskiwania nie są potwierdzone. Na komputerze zarządzanym zatrzymaj się i skontaktuj z administratorem.
Odnów zaufanie dopiero w stabilnej konfiguracji
Gdy Windows uruchamia się pewnie, dysk jest zdrowy, kopia została sprawdzona, a konfiguracja ma pozostać, zawieś ochronę przez Zarządzaj funkcją BitLocker. Zawieszenie umożliwia planowaną zmianę zaufanego startu bez odszyfrowania całego woluminu. Uruchom ponownie raz, zaloguj się i wznów ochronę.
Przed aktualizacją firmware producent lub administrator może zalecić zawieszenie. Wznów ochronę zaraz po udanym starcie. Nie pozostawiaj jej wyłączonej. Potwierdź status w interfejsie albo przez manage-bde -status, a następnie wykonaj kontrolowany restart.
Jeśli monit wraca, ponownie porównaj pomiary i ścieżkę bootowania. Ustawienie może zmieniać się przy każdym uruchomieniu, TPM nie zachowuje stanu lub działa inny wpis. Nie usuwaj wielokrotnie protektorów. Wtedy potrzebna jest pomoc producenta firmware lub administratora.
Pełne odszyfrowanie nie jest szybkim testem
Odszyfrowanie całego dysku nie stanowi pierwszej poprawki. Zapisuje cały wolumin i wymaga czasu. Rozważ je tylko po zweryfikowanym backupie, potwierdzeniu stabilności i przygotowaniu planu migracji. Zmiana stylu partycji lub kluczowego sprzętu wymaga osobnej procedury.
Po ustabilizowaniu systemu przygotuj regularną ochronę przez odpowiednie narzędzie kopii zapasowej Windows. Klucz odzyskiwania i backup danych nie powinny znajdować się wyłącznie na tym samym komputerze.
Odzyskuj pliki dopiero po autoryzowanym otwarciu
Drecov może pomóc, gdy wolumin BitLocker został otwarty prawidłowym kluczem, a później stwierdzono usunięcie lub logiczną niedostępność plików. Program dla Windows odzyskuje dane z PC, HDD, SSD, dysków zewnętrznych, USB i kart pamięci. Quick Scan szuka świeżej utraty logicznej. Deep Scan szerzej analizuje stabilne źródło. Filtry, ścieżki i podgląd pomagają wybrać dokumenty, zdjęcia, filmy, audio, pocztę i archiwa. Lost Partition Recovery obsługuje brakujące metadane partycji po autoryzowanym dostępie.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.
Dieser Prüfschritt ist bei „BitLocker ciągle pyta o klucz odzyskiwania“ besonders wichtig. Drecov nie znajduje hasła, nie oblicza klucza i nie omija szyfrowania. Nie naprawia TPM, pętli ani fizycznie niestabilnego urządzenia. Bez prawidłowych danych uwierzytelniających program odzyskujący nie zobaczy użytecznych plików jawnych.
Step 1: Otwórz Drecov i wybierz odblokowaną lokalizację
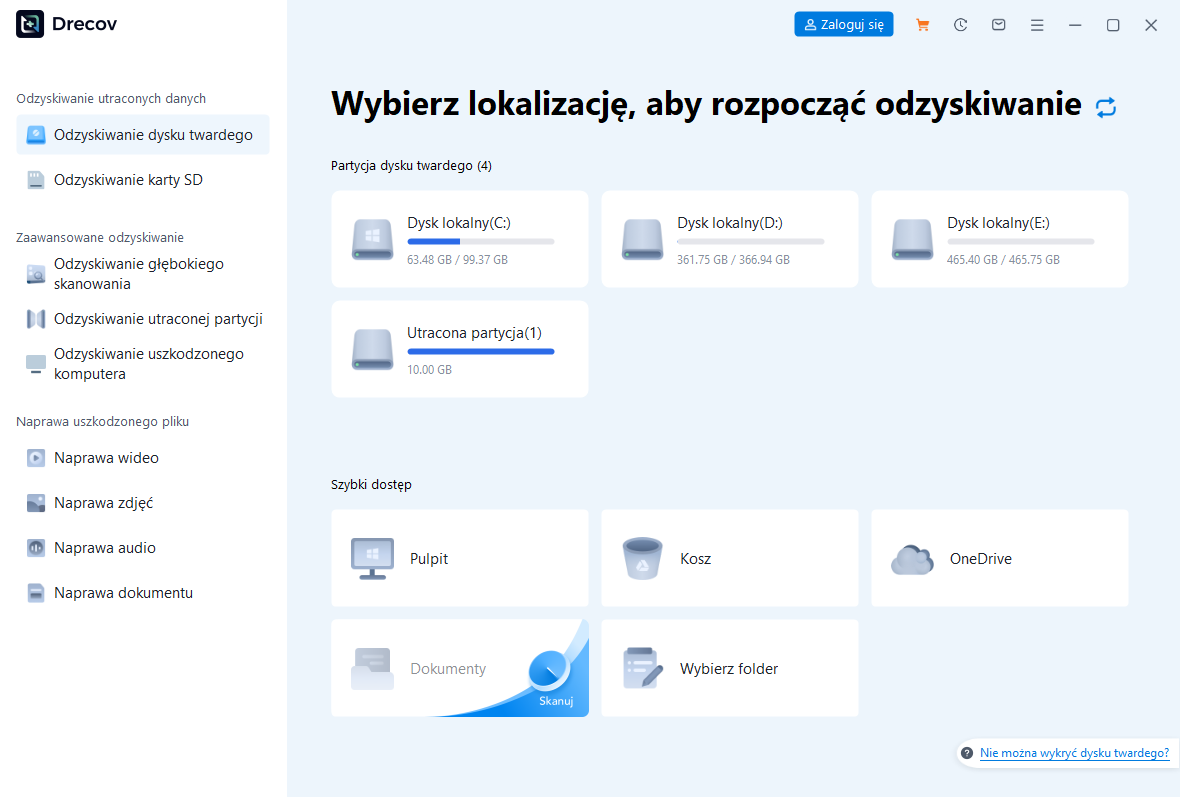
Przygotuj drugie zdrowe urządzenie z wolnym miejscem. Nie instaluj programu na partycji z utratą. Po wpisaniu klucza i potwierdzeniu stabilności otwórz Drecov, a następnie wybierz pierwotny wolumin Windows lub dawny folder. Gdy partycja nie występuje, użyj Lost Partition Recovery. Zatrzymaj się przy rozłączeniu lub ciężkich błędach.
Step 2: Uruchom Quick Scan dla niedawnej utraty
Zacznij od Quick Scan i sprawdź dawne katalogi użytkownika. Wyszukaj kilka znanych nazw i porównaj ścieżkę, datę oraz rozmiar. Zamknij inne obciążające zadania. Nie wybieraj małej partycji odzyskiwania tylko ze względu na podobną nazwę.
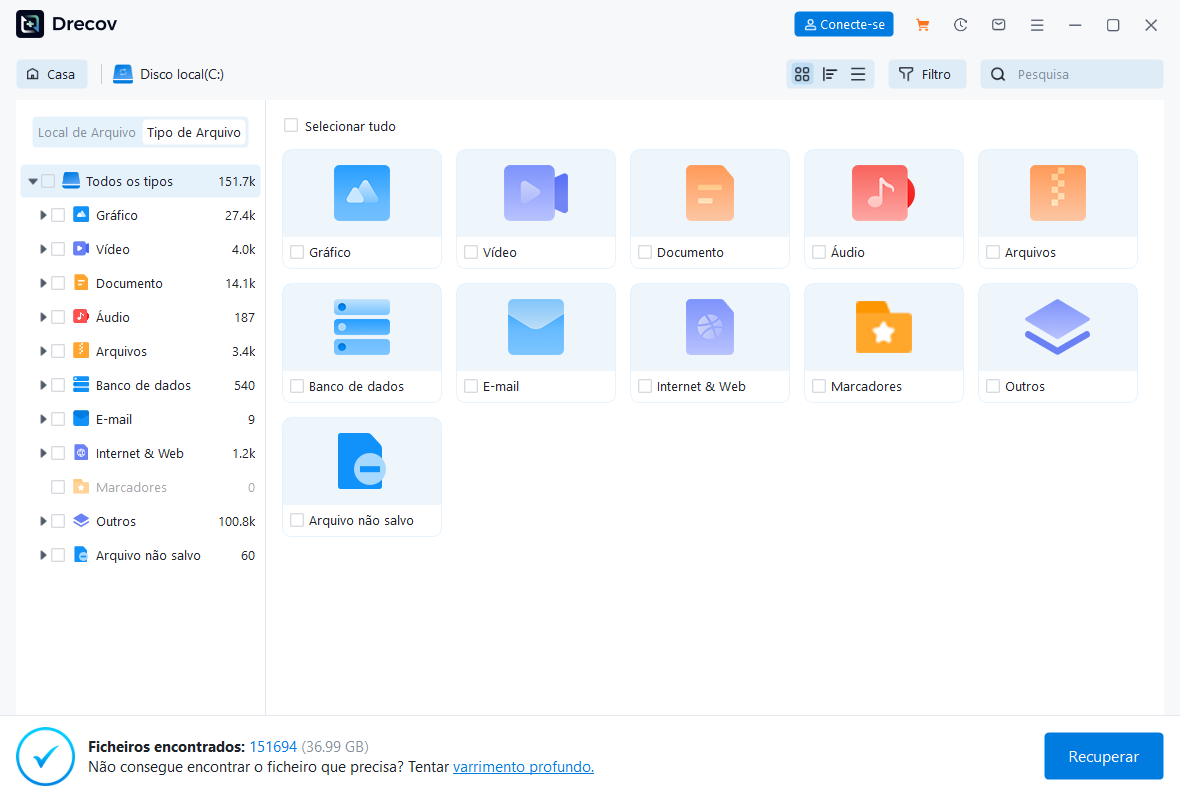
Step 3: Deep Scan wyłącznie na stabilnym nośniku
Włącz Deep Scan, jeśli pierwszy przebieg nie znajduje ważnych danych, a źródło reaguje normalnie. Zakończ przy nowym rozłączeniu, bardzo wolnym odczycie lub serii błędów. Skanowanie nie naprawia zużytego SSD albo HDD.
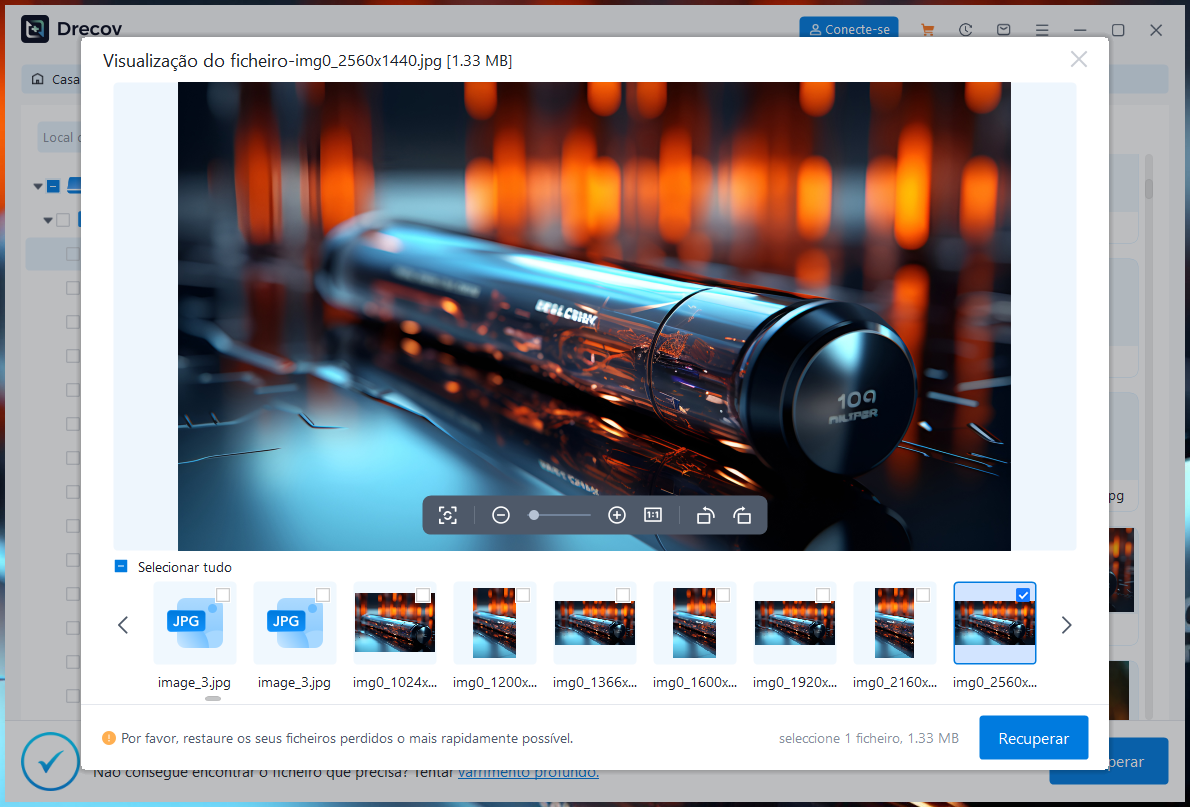
Step 4: Filtruj i oglądaj reprezentatywne pliki
Zawęź wyniki według typu, starej ścieżki, nazwy, daty lub rozmiaru. Otwórz podgląd kilku obsługiwanych plików z ważnych folderów. Widoczna próbka nie gwarantuje każdej strony, formuły, klatki filmu ani części archiwum.
Step 5: Odzyskaj na inny dysk i sprawdź przed naprawą startu
Zapisuj tylko na zdrowym celu, nigdy na zaszyfrowanym źródle. Sprawdź Drecov Folder lub Recovery Folder, jeżeli brakuje oczekiwanej struktury. Otwórz reprezentatywne wyniki i wykonaj drugą kopię. Dopiero później wróć do BCD, partycji, firmware lub Windows. Ograniczenia odzysku starszych elementów opisuje poradnik o tym, jak przywrócić dawno usunięte pliki.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.
Potwierdź koniec pętli przez zimne uruchomienia
Wyłącz komputer całkowicie i uruchom go z normalnym zestawem sprzętu. Windows powinien osiągnąć logowanie bez 48 cyfr. Następnie uruchom ponownie z używaną na co dzień stacją lub zatwierdzonymi urządzeniami. Po każdym teście odczytaj stan ochrony.
Zapisz końcową wersję firmware, gotowość TPM, Secure Boot, aktywny wpis i stan BitLocker. Przechowuj klucz poza PC. Nie usuwaj starych rekordów, zanim nie potwierdzisz aktywnego identyfikatora i zasad przechowywania.
Jeżeli monit wraca tylko z jednym dockiem lub bootowalnym USB, odłącz ten element i aktualizuj go oficjalną metodą. Gdy wraca po każdym zimnym starcie mimo stałych ustawień, poproś o pomoc z TPM lub firmware. Wielokrotne wpisanie klucza zapewnia dostęp, ale nie jest trwałą naprawą.
Przygotuj następne aktualizacje, aby pętla nie wróciła
Przed kolejną aktualizacją BIOS-u sprawdź instrukcję producenta dla dokładnego modelu. Zapisz bieżące ustawienia i potwierdź działający klucz odzyskiwania. Jeżeli dokumentacja zaleca zawieszenie BitLocker, wykonaj je dopiero po backupie. Utrzymuj zasilacz podłączony i nie przerywaj operacji. Po pierwszym poprawnym starcie wznów ochronę i odczytaj jej status.
Nie planuj równocześnie aktualizacji firmware, zmiany dysku, przełączenia Secure Boot i konwersji partycji. Każda czynność może zmienić pomiary i utrudnia rozpoznanie wyniku. Podziel migrację na etapy, a między nimi wykonuj zimny start oraz kontrolę plików. Na sprzęcie firmowym zatwierdź okno serwisowe z administratorem, ponieważ centralna polityka może automatycznie zarządzać kluczami i protektorami.
Pytania o powtarzający się monit BitLocker
Dlaczego poprawny klucz jest wymagany ponownie?
Klucz otworzył jeden start, lecz TPM nadal widzi inne pomiary niż w bazie. Mogły zmienić się firmware, Secure Boot, ścieżka rozruchu lub sprzęt.
Czy wyczyścić TPM?
Nie jako próbę. Czyszczenie może usunąć inne zabezpieczone klucze. Najpierw wykonaj backup i zastosuj obsługiwaną procedurę administracyjną.
Czy zawieszenie odszyfrowuje dysk?
Nie. Tymczasowo zmienia egzekwowanie ochrony podczas planowanej modyfikacji. Później wznów BitLocker i potwierdź status.
Czy Drecov odzyskuje bez klucza BitLocker?
Nie. Wolumin musi zostać otwarty autoryzowanymi danymi. Następnie Drecov może odzyskać pliki ze stabilnej pamięci.
Co oznacza brak dysku w BIOS-ie?
To nie jest już wyłącznie problem BitLocker. Brak wykrywania wskazuje połączenie lub sprzęt. Przerwij kolejne uruchomienia.
Wnioski
Gdy BitLocker ciągle pyta o klucz odzyskiwania, prawidłowy rekord daje dostęp, ale nie wyjaśnia zmiany zaufania. Zabezpiecz pliki, zanotuj TPM, firmware, Secure Boot oraz kolejność startu, a potem ustabilizuj jedną konfigurację. Zawieszaj i wznawiaj ochronę rozważnie. Jeżeli po autoryzowanym otwarciu brakuje danych, Drecov może zapisać odzyskane kandydaty na innym zdrowym urządzeniu, lecz nie omija szyfrowania. Potwierdź rozwiązanie zimnymi startami i aktywną ochroną.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.