

Porównanie oparte na dokumentacji przypisuje Drecov, R-Studio, TestDisk oraz rozwiązania typu PhotoRec do konkretnych przypadków. Nie podaje zmyślonych testów, cen, ocen ani skuteczności i oddziela zwykły odzysk od zadań zaawansowanych. Najpierw sklasyfikuj utratę, a dopiero potem porównuj programy odzysku. Chroń dotknięte źródło, zanim skan lub naprawa zmieni dostępne dowody.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.
Definiuj alternatywę przez zadanie odzyskiwania
Alternatywa ma sens tylko wtedy, gdy pasuje do utraty, systemu, układu pamięci, stanu źródła i umiejętności operatora. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji.
Ta strona porównuje procesy oraz udokumentowaną kontrolę; nie powtarza oceny bezpieczeństwa marki ani pojedynku dwóch produktów. Zapisz stan źródła przed przejściem do innej metody odzysku. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku.
Zatrzymaj zapis, sprawdź backup i oddziel stabilną utratę logiczną od niestabilnego sprzętu przed skanowaniem. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany.
Chroń źródło przed porównywaniem interfejsów
Stukanie, odłączanie, przegrzewanie lub zmienna pojemność wymagają obrazowania albo laboratorium zamiast kolejnych programów. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj.
PandaOffice Drecov służy do odzysku w Windows ze stabilnych komputerów, dysków, USB, kart pamięci i utraconych partycji. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu.
Drecov oferuje tryb tylko do odczytu, Quick Scan, Deep Scan, filtry, podgląd i zapis na zdrowym celu. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj. Zapisz stan źródła przed przejściem do innej metody odzysku.
Miejsce Drecov w typowym odzysku Windows
Dla usuniętych plików, sformatowanego woluminu lub utraconej partycji w Windows prowadzony proces ogranicza pomyłki. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji.
R-Studio odpowiada potrzebom obrazowania, złożonych układów, rekonstrukcji RAID i technicznej kontroli. Zapisz stan źródła przed przejściem do innej metody odzysku. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku.
TestDisk koncentruje się na partycjach i rozruchu; carving typu PhotoRec szuka sygnatur bez zachowania drzewa folderów. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany.
Dla stabilnego źródła Windows PandaOffice Drecov zapewnia prowadzony proces tylko do odczytu. Użyj go po sprawdzeniu backupu i stabilności.
Krok 1 — Wybierz pierwotne źródło
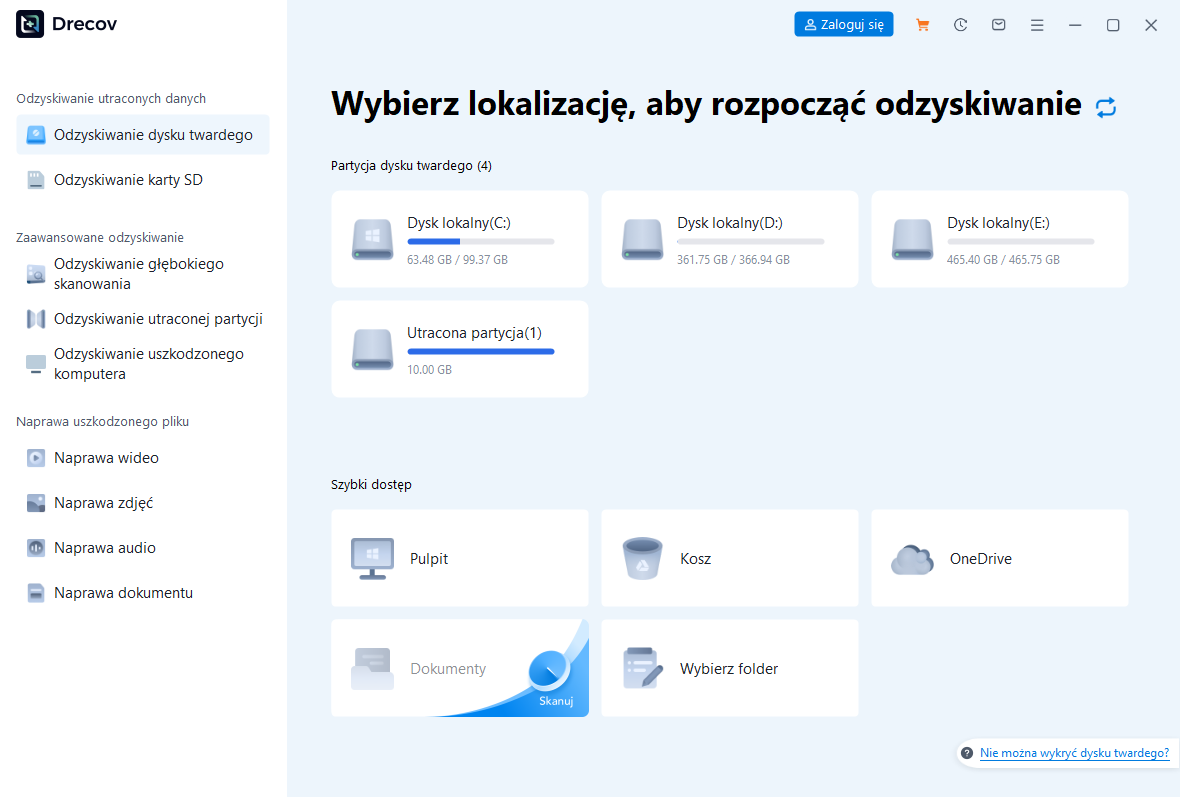
Zainstaluj i uruchom Drecov na zdrowym woluminie Windows. Wybierz stabilne rozpoznane urządzenie albo partycję, gdzie były pliki. Nie wybieraj celu odzysku jako źródła.
Krok 2 — Najpierw Quick Scan
Uruchom Quick Scan i poczekaj na zakończenie. To proporcjonalny pierwszy przebieg po niedawnym usunięciu albo prostej utracie logicznej. Nie zapisuj na źródle.
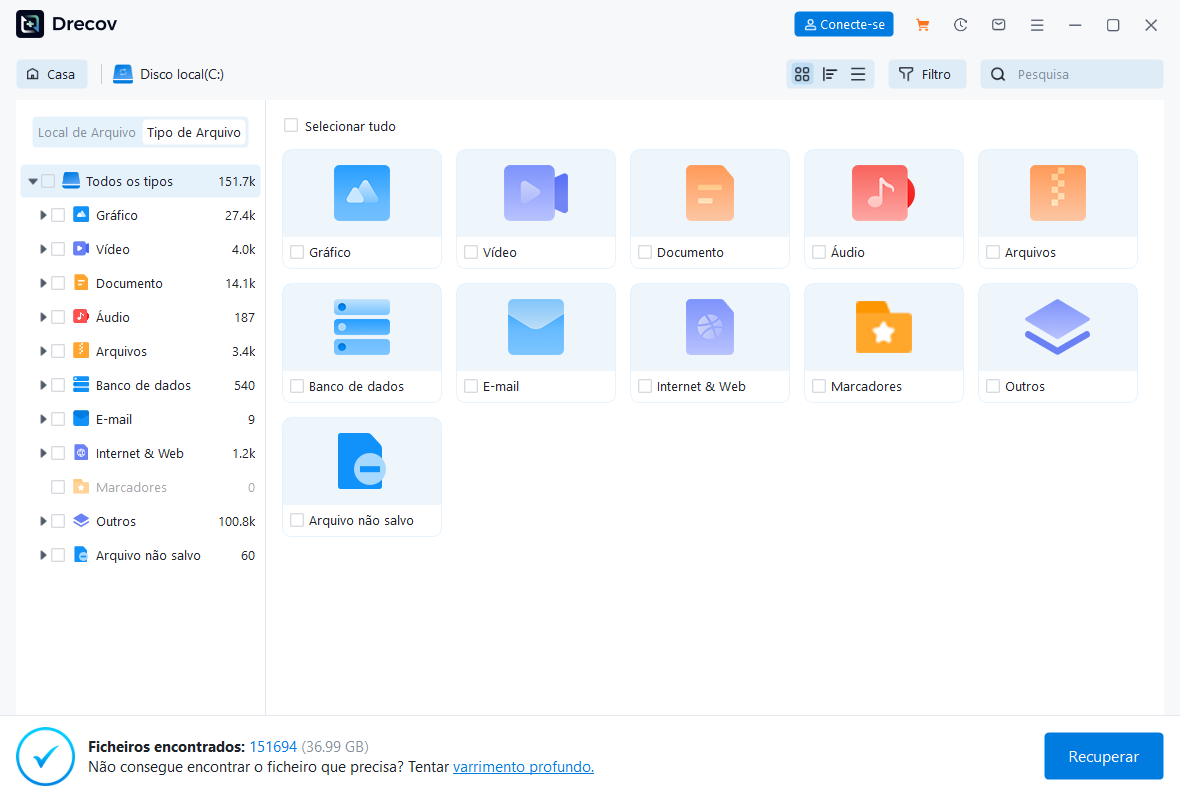
Krok 3 — Deep Scan tylko w razie potrzeby
Jeśli źródło jest stabilne, a Quick Scan nie znalazł plików, uruchom Deep Scan na tym samym źródle. Nie skanuj wielokrotnie niestabilnego nośnika.
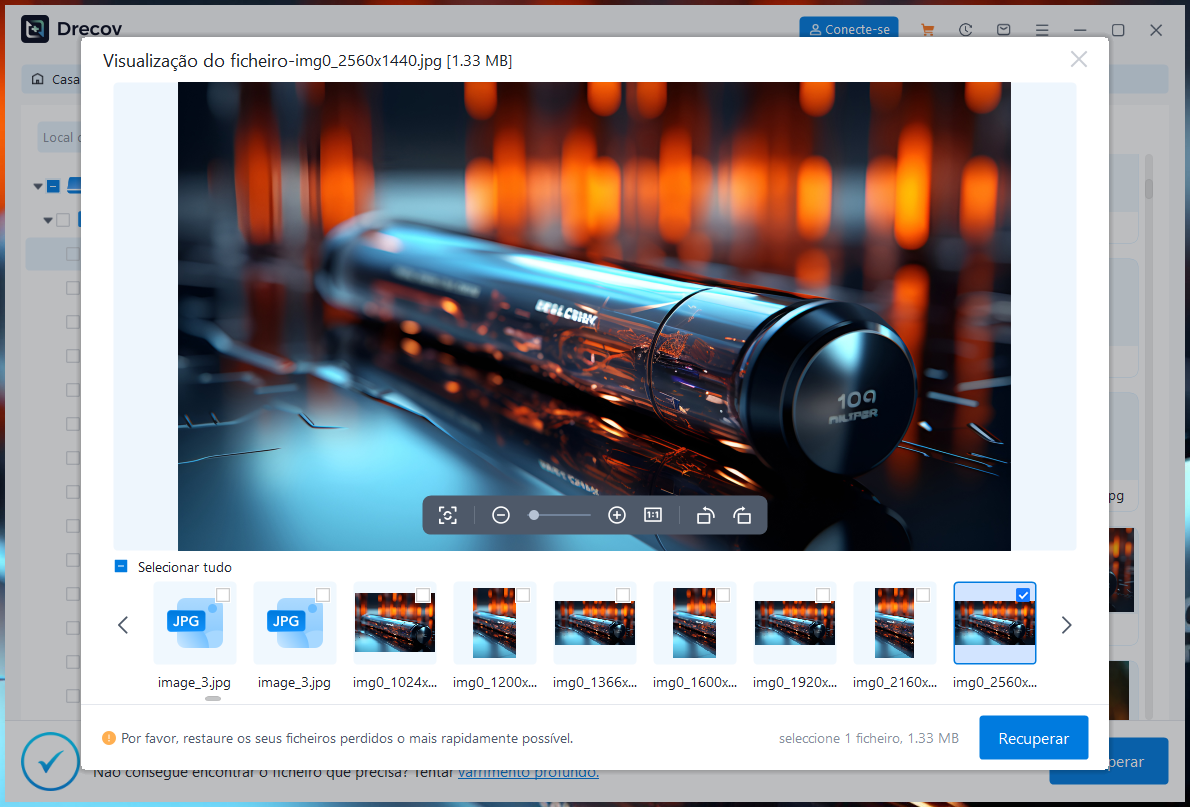
Krok 4 — Filtruj, podglądaj i wybieraj
Filtruj według typu, ścieżki, daty i rozmiaru. Obejrzyj reprezentatywne pliki. Poprawny podgląd jest dowodem tylko dla próbki.
Krok 5 — Odzyskaj gdzie indziej i sprawdź
Zapisz pliki na innym zdrowym urządzeniu fizycznym. Otwórz ważne próbki i sprawdź foldery. Brakującego wyniku szukaj w folderze Drecov lub Recovery na celu.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.
Porównaj kontrolę, obrazowanie, RAID i próg wejścia
Narzędzia konsolowe są mocne, lecz niejednoznaczne nazwy urządzeń i operacje zapisu zwiększają koszt błędu. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj.
Podgląd potwierdza odczyt wybranych próbek, a nie skuteczność procentową ani gwarancję wszystkich plików. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu.
Obsługa systemu plików ma znaczenie tylko wtedy, gdy odpowiada źródłu i rodzajowi utraty. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj. Zapisz stan źródła przed przejściem do innej metody odzysku.
Tabela opiera się na udokumentowanych funkcjach. Oficjalna dokumentacja R-Studio potwierdza obrazowanie i kontrolę RAID, ale nie tworzy rankingu.
| Proces | Udokumentowane zastosowanie | Kontrola i ostrożność |
|---|---|---|
| Drecov | Prowadzony odzysk ze stabilnej pamięci Windows | Quick przed Deep Scan, podgląd, inny cel |
| R-Studio | Obrazy, złożone układy, RAID, inspekcja | Więcej parametrów wymaga doświadczenia |
| TestDisk | Partycje i struktury rozruchowe | Operacje zapisu wymagają sprawdzonego planu |
| Carving typu PhotoRec | Sygnatury przy słabych metadanych | Nazwy i drzewo folderów mogą zniknąć |
Wybierz proces według rzeczywistej utraty
RAID wymaga kolejności członków, parametrów, minimalnego zapisu i często obrazów przed rekonstrukcją. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji.
Nie przedstawiamy niezależnego benchmarku, audytu cen ani aktualnego badania licencji, więc nie tworzymy rankingu. Zapisz stan źródła przed przejściem do innej metody odzysku. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku.
Nie instaluj programu na utraconej partycji i nie zapisuj odzyskanych wyników na źródle. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany.
Niedawno usunięty dokument na stabilnym woluminie Windows wymaga innego procesu niż uszkodzony RAID. Pierwszy przypadek pasuje do prowadzonego skanu. Drugi wymaga geometrii, kolejności, obrazów i wiedzy.
Sformatowany dysk zewnętrzny może pozostać utratą logiczną, gdy jest stabilny i rozpoznany. Zatrzymaj zapis, zanotuj dawny system plików, przygotuj inny cel i skanuj metodycznie.
Brak partycji wymaga oddzielenia naprawy od odzysku. Najpierw odzyskaj ważne pliki. Zapis nowej tablicy partycji może zmienić dowody potrzebne później.
Sprawdź odzysk przed wycofaniem źródła
Na stabilnym źródle oceń Quick Scan przed Deep Scan; niestabilnego nośnika nie skanuj wielokrotnie bezpośrednio. Każde narzędzie oceń względem jednej jasno określonej potrzeby odzysku. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj.
Weryfikacja obejmuje otwieranie próbek, kontrolę folderów i zachowanie źródła do akceptacji wyniku. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany. To rozróżnienie wiąże porównanie z zadaniem pamięci, a nie wyglądem interfejsu.
Wybierz najmniej złożony bezpieczny proces pokrywający rzeczywisty układ, a trudniejsze przypadki eskaluj. Gdy przypadek wykracza poza wybrany proces, zatrzymaj działania i eskaluj. Zapisz stan źródła przed przejściem do innej metody odzysku.
Klikające lub rozłączające się źródło nie przechodzi bramki stabilności. Interfejs programu nie ma wtedy znaczenia. Wyłącz urządzenie i rozważ profesjonalne obrazowanie.
Zaawansowany operator ceni obrazy, podgląd hex, parametry i rekonstrukcję RAID. Użytkownik domowy może wybrać jawny proces źródło-cel. Żaden profil nie tworzy uniwersalnego zwycięzcy.
Carving sygnatur może odnaleźć treść bez metadanych, lecz traci nazwy i foldery. Oceniaj rozpoznawalne pliki, które się otwierają, zamiast surowej liczby.
Wybór zaczyna się od opisu źródła, a nie listy marek. Zapisz model, pojemność, złącze, system plików, czas utraty oraz wszystkie późniejsze operacje zapisu.
Przy pamięci szyfrowanej uwzględnij klucz, informacje odzyskiwania i stan odblokowania. Dłuższy skan nie zastąpi brakujących danych uwierzytelniających ani poprawnej konfiguracji.
Obraz jest wartościowy, gdy trzeba ograniczyć wielokrotny odczyt. Nie jest jednak domowym lekarstwem na klikający sprzęt; niestabilne źródło wymaga odpowiedniej techniki.
Zachowaj oryginalne źródło bez zmian do pełnej kontroli wyników. Próbki powinny obejmować ważne formaty, różne foldery, rozmiary i daty.
Zapisuj również nieudane czynności. Informacja zapobiega powtarzaniu obciążenia i pomaga specjaliście zrozumieć, jakie odczyty lub zapisy już wykonano.
Jeśli katalog jest widoczny, ale pliki się nie otwierają, nie zakładaj uszkodzenia wszystkich danych. Sprawdź reprezentatywne pliki i porównaj wynik z inną kopią.
W przypadku RAID nie zgaduj kolejności dysków metodą kolejnych zapisów. Oznacz członków, zachowaj parametry kontrolera i pracuj na obrazach, jeśli pozwala na to stan.
Końcowy wybór powinien być najmniej złożonym bezpiecznym procesem, który pokrywa przypadek. Dodatkowe funkcje bez potrzeby zwiększają ryzyko błędu.
Przed rozpoczęciem skanu upewnij się, że wybrane urządzenie odpowiada zanotowanemu modelowi i pojemności. Litera dysku może zmienić się po ponownym podłączeniu i nie jest wystarczającym identyfikatorem.
Po odzyskaniu zachowaj raport zawierający źródło, cel, tryb skanu oraz wybrane filtry. Taka dokumentacja ułatwia sprawdzenie, dlaczego określony folder został znaleziony albo pominięty.
Nie usuwaj obrazu ani oryginału po otwarciu jednego pliku. Najpierw porównaj liczbę ważnych folderów, sprawdź duże dokumenty i multimedia oraz potwierdź, że pliki nie są tylko miniaturami.
Nie porównuj wyłącznie liczby znalezionych wpisów. Liczą się czytelna treść, poprawny rozmiar, potrzebne foldery oraz kompletność powiązanych projektów. Wiele anonimowych fragmentów może być mniej użyteczne.
Cel przygotuj przed skanem. Musi mieć wystarczająco miejsca i znajdować się na innym urządzeniu fizycznym. Druga partycja tego samego dysku nadal może nadpisać utracone obszary.
Po odzysku testuj pliki na kopiach i zachowaj źródło. Plik może się otwierać, lecz pozostawać niekompletny w mniej widocznej części.
Dalsze materiały do wyboru procesu odzyskiwania
programy do odzyskiwania danych. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany.
poradnik narzędzi odzyskiwania. Zapisz identyfikator urządzenia i czas utraty, aby interpretować późniejsze skany.
backup Windows przed awarią. Porównanie tylko do odczytu zachowuje dowody potrzebne przy eskalacji.
Najczęstsze pytania
Jaka jest najlepsza alternatywa dla Disk Drill?
Nie istnieje najlepsza opcja bez kontekstu. Dopasuj system, rodzaj utraty, stabilność, potrzebę obrazu, złożoność RAID, podgląd i umiejętności.
Dlaczego Drecov pojawia się przed porównaniem?
Ustala prowadzony punkt odniesienia Windows: stabilne rozpoznane źródło, odczyt, Quick przed Deep Scan, podgląd i inny cel. Pozostałe procesy można zestawić z konkretnym zadaniem.
Czy R-Studio jest zawsze lepsze do RAID?
Dokumentacja opisuje obrazowanie i rekonstrukcję RAID, lecz przydatność zależy od macierzy, metadanych, stanu członków i wiedzy operatora. Niestabilny układ może wymagać specjalisty.
Czy TestDisk i PhotoRec to ten sam rodzaj alternatywy?
Nie. TestDisk koncentruje się na partycjach i rozruchu. Carving typu PhotoRec szuka sygnatur i może stracić nazwy oraz foldery mimo znalezienia treści.
Czy program może zagwarantować pliki?
Nie. Nadpisanie, uszkodzenie fizyczne, szyfrowanie, fragmentacja i utrata metadanych zmieniają wynik. Podgląd oraz weryfikacja dowodzą konkretnych plików, ale nie gwarantują całości.
⚠ Uwaga: zainstaluj Drecov na innym dysku niż ten, z którego utracono dane, aby ich nie nadpisać.